

فكّر فيما تحمله بطاقة عملك. اسمك الكامل. عنوان بريدك الإلكتروني. رقم هاتفك. وربما عنوان مكتبك، وملفّك على LinkedIn، واسم شركتك ومسمّاك الوظيفي.
والآن فكّر في هذا: حين تشارك بطاقة عمل رقمية، فأنت لا تناول شخصًا قطعةً من الورق المقوّى فحسب. أنت تمنح منصّةً حقّ الوصول إلى تلك البيانات - وكذلك إلى بيانات عن الشخص الذي تشاركها معه.
يمكن لتطبيق بطاقة عمل رقمية أن يجمع معلومات عن طرفَي التبادل كليهما. مَن شارك، ومَن اطّلع، ومتى، وأين، وعلى أيّ جهاز، ولكم من الوقت.
هذه ليست مقالة لبثّ الذعر. بطاقات العمل الرقمية أفضل حقًّا من الورق - للتواصل المهني، وللبيئة، ولإبقاء معلوماتك محدّثة. لكن ليست كل المنصّات تعامل بياناتك بالعناية نفسها، ومعظم الناس لا يخطر ببالهم أن يسألوا.
أما أنتَ، فعليك أن تسأل.
ماذا يحدث فعليًا عند مشاركة بطاقة عمل رقمية؟
إليك التسلسل المعتاد حين يلمس أحدهم بطاقة NFC الخاصة بك أو يمسح رمز QR الخاص بك:
يفتح هاتفه رابط URL تستضيفه المنصّة
تقدّم المنصّة معلومات الاتصال الخاصة بك
تسجّل المنصّة هذا التفاعل - وفي الحدّ الأدنى، طابعًا زمنيًا
وبحسب المنصّة، قد تلتقط أيضًا: عنوان IP الخاص بالمُطّلِع، ونوع الجهاز، والمتصفّح، والموقع التقريبي، والوقت الذي أمضاه على بطاقتك، والروابط التي ضغط عليها
هذا هو الحدّ الأساسي. ويمكن لمنصّة أن تفعل أكثر.
استمالة المُستلِمين
يمكن لمنصّة بطاقات عمل رقمية أن تسوّق للأشخاص الذين يطّلعون على بطاقتك. بمعنى: يمسح أحدهم رمز QR للحصول على بريدك الإلكتروني، ثم ترسل له المنصّةُ رسائل ترويجية تدعوه للتسجيل.
أنت لم تطلب ذلك. والشخص الذي اطّلع على بطاقتك لم يطلبه قطعًا. لكنه يحدث حين تحتاج منصّة إلى النمو وترى في جهات اتصالك عملاء محتملين مجّانيين.
وهذا يستحقّ التحقّق قبل أن تسجّل.
تسجيل المحادثات
قد يفاجئك هذا. يمكن لتدوين الملاحظات بالذكاء الاصطناعي أن يسجّل المحادثات وجهًا لوجه. والعرض مغرٍ: تلتقي بأحدهم في مؤتمر، وتضغط على التسجيل، وتدع الذكاء الاصطناعي يلتقط النقاط الأساسية تلقائيًا.
المشكلة هي الموافقة. في كثير من الولايات القضائية - بما فيها معظم الاتحاد الأوروبي بموجب GDPR وأكثر من اثنتَي عشرة ولاية أمريكية لديها قوانين موافقة الطرفين - يُعدّ تسجيل محادثة دون علم الطرف الآخر أو موافقته الصريحة أمرًا غير قانوني. وحتى حيث يكون قانونيًا من الناحية التقنية، فإن تسجيل محادثة تواصل مهني سرًّا يثير أسئلة أخلاقية جدّية.
الشخص الذي قابلته للتوّ يظنّ أنه يخوض دردشة ودّية. وهو لا يدري أن هاتفك ينسخ كل ما يقوله ويرفعه إلى خادم سحابي.
إثراء البيانات
يعمل «إثراء جهات الاتصال بالذكاء الاصطناعي» على هذا النحو: تمسح بطاقة عمل أو تتبادل جهات اتصال، فتسحب المنصّة تلقائيًا بيانات إضافية من مصادر عامة: ملفّات LinkedIn، ومعلومات الشركات، وحسابات وسائل التواصل الاجتماعي.
مريح؟ بالتأكيد. لكن هذا يعني أن المنصّة تبني ملفًّا عن الأشخاص الذين تقابلهم، وغالبًا دون علمهم. جهات اتصالك لم تسجّل من أجل هذا. لقد شاركت بطاقة عملها، لا بصمتها الرقمية بأكملها.
التكلفة الخفيّة لِـ«المجّاني»
كثير من منصّات بطاقات العمل الرقمية تقدّم باقات مجانية سخيّة. وهذا رائع لإتاحة الوصول، لكنه يثير سؤالًا مهمًّا: كيف يجني منتَج مجّاني المال؟
الإجابات الصادقة تتباين:
الترقية إلى الباقات المدفوعة - النموذج الصحّي. تمنح الميزات الأساسية مجانًا، وتتقاضى مقابل المتقدّمة.
علامة المنصّة كإعلان - تتحوّل بطاقتك إلى لوحة إعلانية للمنصّة. وكل مشاركة تسويق.
حصاد بيانات المستلمين - تصبح جهات اتصالك عملاء محتملين للمنصّة نفسها.
تجميع البيانات - أنماط تواصل مهني مجهّلة الهوية (أو غير مجهّلة) تُباع لأطراف ثالثة.
ليست كل باقة مجانية تنطوي على شرط خفيّ، لكن «المجّاني» قد يكون أيضًا قناة لجمع بيانات الاتصال على نطاق واسع.
القاعدة العامة: إذا قدّمت منصّة ميزات غير محدودة مجانًا ولم يكن لديها نموذج ربحي واضح، فبياناتك هي نموذج الربح.
ما الذي تبحث عنه في منصّة تحترم الخصوصية
إليك قائمة تحقّق عملية. لست بحاجة إلى تدقيق كل سطر في سياسة الخصوصية (وإن كان بإمكانك ذلك). فقط اطرح هذه الأسئلة:
١. هل تستميل مستلِميك؟
حين يطّلع أحدهم على بطاقتك، هل تراسله المنصّة بمواد تسويقية؟ ينبغي أن يكون هذا سببًا كافيًا للرفض عند معظم المهنيين. جهات اتصالك ائتمنتك أنت على انتباهها، لا منصّةً عشوائية.
٢. ما البيانات التي تجمعها عن المُطّلِعين؟
التحليلات الأساسية (عدد مرات الاطّلاع) معقولة. أما عناوين IP، وبصمة الجهاز، والتتبّع السلوكي فليست كذلك - خصوصًا دون إفصاح. تحقّق مما إذا كانت سياسة الخصوصية للمنصّة تسرد تحديدًا ما تجمعه عن مُطّلِعي البطاقة (لا حامليها فحسب).
٣. أين تُخزَّن البيانات؟
هذا يهمّ خصوصًا في أوروبا. بموجب GDPR، يتطلّب نقل البيانات الشخصية خارج الاتحاد الأوروبي ضمانات قانونية محدّدة (بنود تعاقدية معيارية، وقرارات كفاية). وإذا كانت منصّتك تخزّن البيانات في الولايات المتحدة دون هذه الحماية، فقد تكون غير ممتثل بمجرّد استخدامها.
٤. هل يمكنك تصدير بياناتك؟
يمنحك GDPR الحقّ في قابلية نقل البيانات - ينبغي أن تكون قادرًا على تنزيل كل ما تملكه المنصّة عنك. وإن لم يوجد خيار للتصدير، فتلك علامة تحذير. يجب أن تملك جهات اتصالك، لا أن تستأجر حقّ الوصول إليها.
٥. هل يمكنك فعلًا حذف حسابك؟
ليس «تعطيل». بل حذف. مع إزالة كل البيانات المرتبطة به من خوادمها، عبر خيار ذاتي الخدمة لا عبر تذكرة دعم.
٦. هل لديها ضوابط للوصول؟
هل يمكنك ضبط ملفّك ليكون خاصًّا؟ هل يمكنك حمايته برمز PIN؟ هل يمكنك اختيار المعلومات الظاهرة ولِمن تظهر؟ هذه ليست ميزات للمؤسسات - بل أدوات خصوصية أساسية ينبغي أن تقدّمها كل منصّة.
٧. هل تسجّل الصوت؟
إن قدّمت منصّة تسجيلًا للمحادثات أو تدوينًا للملاحظات بالذكاء الاصطناعي، فافهم التبعات القانونية قبل استخدامها. في الاتحاد الأوروبي، يخالف تسجيل المحادثات دون موافقة جميع الأطراف قانون GDPR. وفي الولايات المتحدة، تختلف القوانين من ولاية إلى أخرى.
GDPR وبطاقات العمل الرقمية: ما الذي تحتاج إلى معرفته
إن كنت مقيمًا في أوروبا - أو تتعامل تجاريًا مع أيّ شخص في أوروبا - فإن GDPR ينطبق على بطاقة عملك الرقمية. وإليك ما يعنيه ذلك عمليًا:
بالنسبة إليك كحامل للبطاقة:
لك الحقّ في الوصول إلى بياناتك وتصديرها وحذفها
تحتاج المنصّة إلى أساس قانوني لمعالجة معلوماتك
ينبغي أن تعرف بالضبط أيّ البيانات تُجمع وتُشارك
بالنسبة إلى من يطّلعون على بطاقتك:
لهم حقوق أيضًا - حتى لو لم يسجّلوا في المنصّة قطّ
لا يمكن للمنصّة أن تحصد بياناتهم ببساطة دون أساس قانوني
جمع عناوين IP، ومعلومات الجهاز، وسلوك التصفّح يُعدّ معالجة لبيانات شخصية بموجب GDPR
بالنسبة إلى صاحب عملك (إن كنت تستخدم باقات الفِرق/المؤسسات):
قد تكون شركتك مسؤولة بالاشتراك عن معالجة البيانات عبر المنصّة
تكامُلات أنظمة إدارة علاقات العملاء (CRM) تضاعف عدد الأنظمة التي تتعامل مع البيانات الشخصية
وكل تكامل يتطلّب تقييمه الخاص لمعالجة البيانات
الخلاصة العملية: اختر منصّة تأخذ GDPR على محمل الجدّ افتراضيًا، لا منصّة تضيفه لاحقًا كإضافة للمؤسسات.
لماذا بنيتُ NFC.cool Business Card بالخصوصية أولًا
إفصاح كامل: هذه مدوّنة NFC.cool، لذا سأتحدّث عن نهجي. لكنني حاولت أن أكون صادقًا بشأن المشهد أعلاه، وسأكون صادقًا هنا أيضًا.
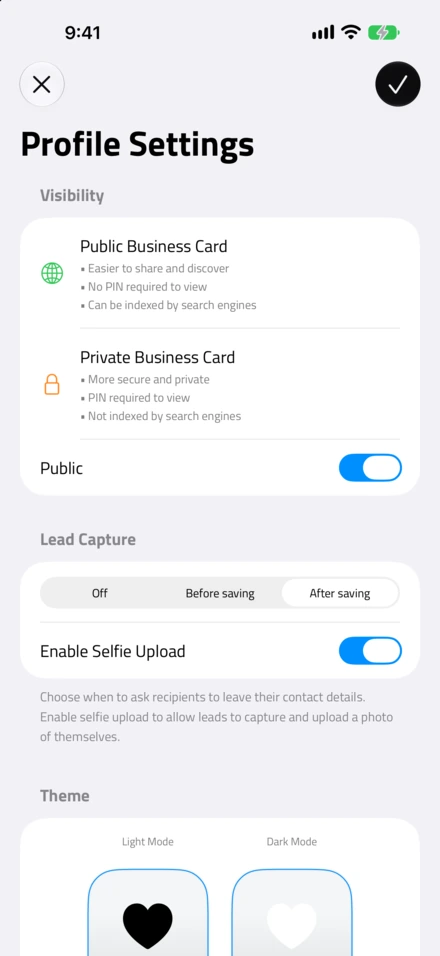
- عامة أو خاصة. البطاقة الخاصة لا تُعرض إلا برمز PIN، وجمع بيانات العملاء المحتملين لا يعمل إلا إذا شغّلته.
حين بنيتُ NFC.cool Business Card، لم تكن الخصوصية فكرة لاحقة أو خانة تسويقية. بل شكّلت المنتَج:
ملفّات محمية برمز PIN - يمكنك قفل بطاقة عملك خلف رمز PIN من ٤ أرقام مع محاولات محدودة المعدّل. شارك رابط بطاقتك بحرّية، لكن لا تدع الناس يرون تفاصيلك إلا حين تريد ذلك. وهذا مفيد لبطاقات NFC التي قد تفقدها، أو للأوقات التي تريد فيها التحكّم فيمن يرى معلومات اتصالك الكاملة.
مفتاح عام/خاص - اختر بالضبط أيّ الحقول تكون ظاهرة. ربما يكون رقم هاتفك لجهات الاتصال المقرّبة فقط. وربما يكون عنوانك خاصًّا. أنت تتحكّم في مستوى التفصيل.
لا تسجيل للمحادثات - أنا لا أسجّل الصوت. وانتهى الأمر. أعتقد أن التواصل المهني ينبغي أن يُبنى على الثقة، لا على المراقبة.
لا استمالة للمستلمين - حين يطّلع أحدهم على بطاقتك، يرى بطاقتك. ولا تصله رسائل تسويقية منّي. جهات اتصالك ملكك، لا عملائي المحتملين. وفي خطة Team، يمكن لفريقك إرسال رسائل متابعة إلى من يتركون بياناتهم عبر نموذج العملاء المحتملين لديك.
لا أبيع بياناتك - يُخزَّن ملفّ vCard وبيانات حسابك على خادمي لتشغيل الخدمة. ولا يبيع NFC.cool بياناتك، ولا إعلانات في تطبيق Business Card.
تصدير البيانات وفق GDPR - احصل على كل شيء، بما في ذلك جهات اتصالك، بصيغة ZIP متى شئت. تجد «تصدير بياناتي» في التطبيق على iPhone وAndroid، وعلى الويب. دون تذاكر دعم.
حرّية في عتاد NFC - يعمل مع أيّ وسم NFC قياسي، فأنت حرّ في استخدام أيّ وسم تختاره، دون تتبّع احتكاري لا يمكنك تدقيقه.
بلا تمويل من رأس المال المخاطر - يتخذ NFC.cool من البرتغال مقرًّا له، ولا يوجد مستثمرو رأس مال مخاطر يدفعونني إلى استثمار بيانات المستخدمين من أجل مؤشرات النمو. حافزي هو بناء منتَج يثق به الناس، لا تعظيم جمع البيانات. وحين يكون لديك سؤال، يأتيك الرد منّي أنا، المؤسّس.
وجهات اتصالك تبقى ملكك، تنقلها أينما شئت. تشمل كل الخطط تصديرًا كاملًا للبيانات، ومع NFC.cool Business Card for Teams يمكن أن ينتقل العملاء المحتملون مباشرةً إلى HubSpot، أو إلى أي مكان آخر عبر webhook. أومن بنموذج الخصوصية عندي إيمانًا صادقًا، وأعتقد أنه يهمّ.
قائمة تحقّق للخصوصية عند اختيار منصّتك
قبل أن تسجّل في أيّ خدمة لبطاقات العمل الرقمية، راجع هذه القائمة:
لا استمالة للمستلمين في مستوى باقتك
سياسة خصوصية واضحة تحدّد بيانات المُطّلِعين التي تُجمع
تصدير للبيانات متاح (حقّ قابلية النقل وفق GDPR)
حذف الحساب ذاتي الخدمة، غير مخفيّ خلف الدعم
ضوابط لظهور الملفّ (مفتاح عام/خاص، وحماية برمز PIN)
لا ميزات إلزامية لتسجيل المحادثات تمسّ من تقابلهم
امتثال لـGDPR إن كنت تتعامل تجاريًا في أوروبا (أو مع أوروبيين)
نموذج ربحي شفّاف - تفهم كيف تجني المنصّة المال
إذا أخفقت منصّة في أكثر من بند أو بندين من هذه، ففكّر فيما إذا كانت الراحة تستحقّ المقايضة.
الخلاصة
بطاقات العمل الرقمية هي مستقبل التواصل المهني. الورق مُهدِر، وعتيق، ولا يمكن تحديثه بعد أن تسلّمه. والفوائد حقيقية.
لكن بطاقة عملك هي هويّتك المهنية. إنها أول ما يراه الناس حين يقابلونك. والمنصّة التي تأتمنها على تلك المعلومات ينبغي أن تكسب تلك الثقة - عبر الشفافية، وعبر ضوابط المستخدم، وعبر نموذج ربحي لا يعتمد على استغلال بياناتك أو بيانات جهات اتصالك.
الخصوصية ليست عن امتلاك شيء تخفيه. بل عن امتلاك الحقّ في اختيار ما تشاركه، ومع من، ووفق شروط من.
اختر بحكمة.
مستعدّ لتجربة بطاقة عمل رقمية تضع الخصوصية أولًا؟ اطّلع على ما يقدّمه تطبيق بطاقة العمل الرقمية من NFC.cool، ثم نزّله لِـiPhone أو احصل عليه على Android. واجهة التطبيق وApp Clip متوفّرتان بِـ٣٥ لغة.

